Microsoft Entra Connect : la panne de synchronisation programmée à partir du 30 septembre 2026
Lire l'article
Les cybercriminels innovent sans cesse pour contourner les solutions de sécurité des entreprises.
Parmi les techniques qui se développent actuellement, les attaques ClickFix se distinguent par leur efficacité redoutable.
Leur particularité ? Ces attaques reposent sur des techniques d’ingénierie sociale qui exploitent la confiance, les habitudes et les réflexes des utilisateurs, plutôt que sur l’exploitation d’une faille informatique.
Les campagnes ClickFix visent à inciter un utilisateur d’exécuter lui-même une commande malveillante sur son poste de travail.
Contrairement aux attaques classiques qui reposent sur le téléchargement d’un fichier infecté ou l’ouverture d’une pièce jointe frauduleuse, ClickFix pousse la victime à réaliser volontairement une action présentée comme une solution à un problème technique.
1️⃣ Une fausse alerte apparaît
L’utilisateur visite un site web compromis ou spécialement conçu par un attaquant lorsqu’un message indique un problème technique (erreur de navigateur, écran noir, faux Captcha ou test anti-robot…)
L’objectif est alors simple : créer un sentiment d’urgence ou de confiance.
2️⃣ Le site propose une « solution »
Pour résoudre le problème, la page invite l’utilisateur à suivre quelques étapes présentées comme simples et sans risque :
La particularité de cette attaque est que la commande est souvent copiée automatiquement dans le presse-papiers à l’insu de l’utilisateur.
3️⃣ Le programme malveillant est exécuté
En exécutant cette commande, l’utilisateur télécharge et lance à son insu un logiciel malveillant (cheval de Troie, voleurs de mots de passe…)
L’attaquant obtient alors un premier point d’entrée dans le système d’information désormais infecté.
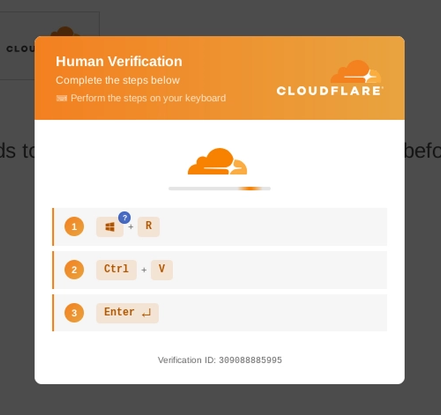
Les campagnes ClickFix exploitent un principe simple : l’utilisateur a l’impression d’effectuer une manipulation légitime.
Aucun téléchargement suspect n’est réalisé et aucune pièce jointe n’est ouverte ce qui rend l’activité suspecte plus difficile à identifier.
Le cybercriminel tire profit du comportement humain plutôt que d’essayer de contourner directement les protections techniques.
La première ligne de défense reste la sensibilisation et l’appel à la vigilance des utilisateurs.
Quelques bonnes pratiques permettent de réduire considérablement les risques :
Même lorsqu’une attaque réussit à compromettre un poste de travail, son impact peut être fortement limité grâce à une gestion rigoureuse des droits d’accès.
Nous recommandons aux entreprises de :
Tous les collaborateurs n’ont pas besoin de droits administrateurs sur leur poste de travail. Plus les privilèges sont élevés, plus les conséquences d’une compromission peuvent être importantes. Une gouvernance rigoureuse des accès constitue donc un rempart efficace contre ce type de menace.
Les attaques ClickFix illustrent l’évolution des cybermenaces vers des techniques toujours plus centrées sur l’humain. Face à ces campagnes, la sensibilisation des utilisateurs, la vigilance quotidienne et l’application stricte du principe du moindre privilège demeurent des mesures essentielles pour réduire les risques et limiter l’impact d’une compromission.
Une question, un sujet ou un projet ? Nous sommes là pour vous accompagner !
